
När tillägget i din WordPress-sajt blir bakdörren: kritiska fel utnyttjas redan
Ett enda tillägg kan ge en främling full tillgång till er sajt. Vi går igenom två verkliga fall och hur ni minskar risken med färre tillägg och snabba uppdateringar.
Ett tillägg räcker för att ge en främling nyckeln till er sajt
I oktober 2026 började angripare skanna internet efter WordPress-sajter med tillägget Bricksforge. Ett kritiskt fel gjorde att de kunde ladda upp och köra egen kod på servern utan att logga in. Attackförsöken började dagen innan felet blev offentligt känt.
Det är inget udda undantag. Det är så riskerna i WordPress ser ut i praktiken. Vi har arbetat med WordPress sedan det släpptes 2003 och bygger gärna i det när det passar. Just därför vill vi vara tydliga med var det går fel: i tilläggen.
Därför är tillägg den svaga länken
Kod från andra som ingen i företaget har granskat
Varje tillägg är kod från en tredje part. Ingen hos er har läst den, och ni kan inte själva bedöma om den är säker. Ni litar på att utvecklaren skriver säker kod, underhåller den och skyddar sitt eget konto. Sedan körs koden på samma server som resten av sajten.
Om en angripare får köra kod på servern kan hen stjäla kunduppgifter, lägga in spam eller bedrägerisidor under företagets domän och ta sajten offline. I en WooCommerce-butik gäller det även kunders adresser och orderdata.
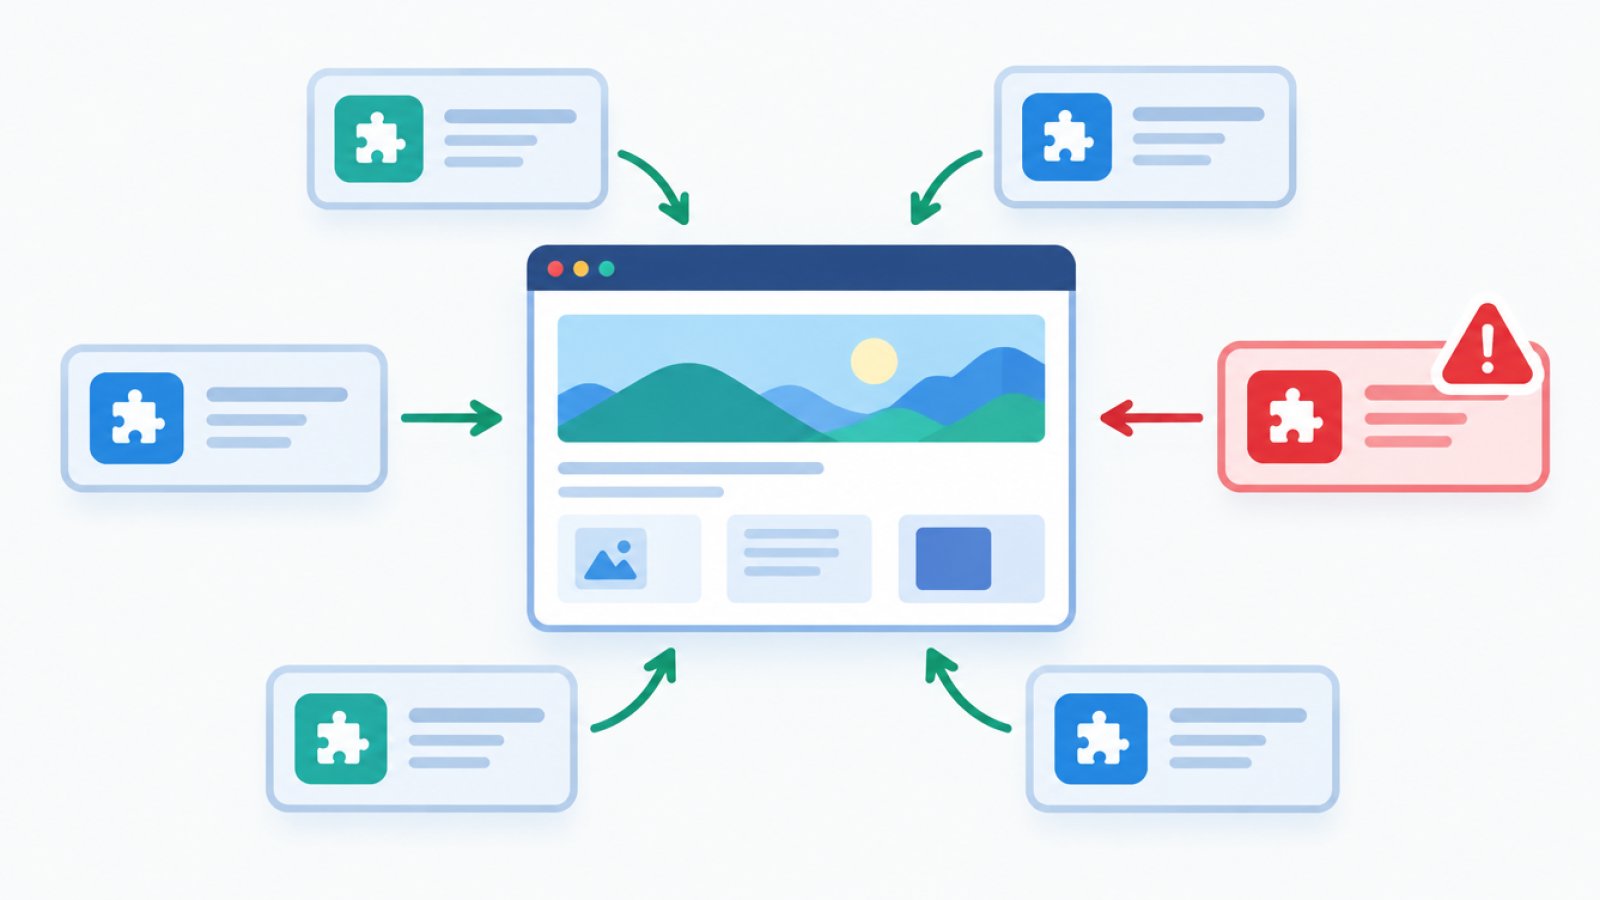
Nästan allt som går fel i WordPress sitter i tilläggen
Enligt Patchstacks rapport State of WordPress Security in 2026 hittades 11 334 nya sårbarheter i WordPress-världen under 2025, en ökning med 42 procent. Omkring 91 procent fanns i tillägg, och bara ett fåtal i själva WordPress-kärnan.
Risken sitter i tilläggen, inte i WordPress i sig.
Det blir värre av att 46 procent av sårbarheterna saknade en rättning när de blev offentliga. Då hjälper det inte att uppdatera. Enda utvägen är att stänga av eller ta bort tillägget, och ju färre ni har, desto mindre sannolikt är det att just ert drabbas.
Två exempel: ett utnyttjat fel och en bakdörr
Bricksforge: attackerna startade innan felet var känt
Bricksforge är ett tillägg till sidbyggaren Bricks Builder. Det har ett kritiskt fel, CVE-2026-85097, med högsta allvarlighetsgrad (CVSS 10.0). Angripare utan inloggning kan ladda upp och köra egen PHP-kod på servern. Felet ligger i tilläggets formulärfunktion för filuppladdning.
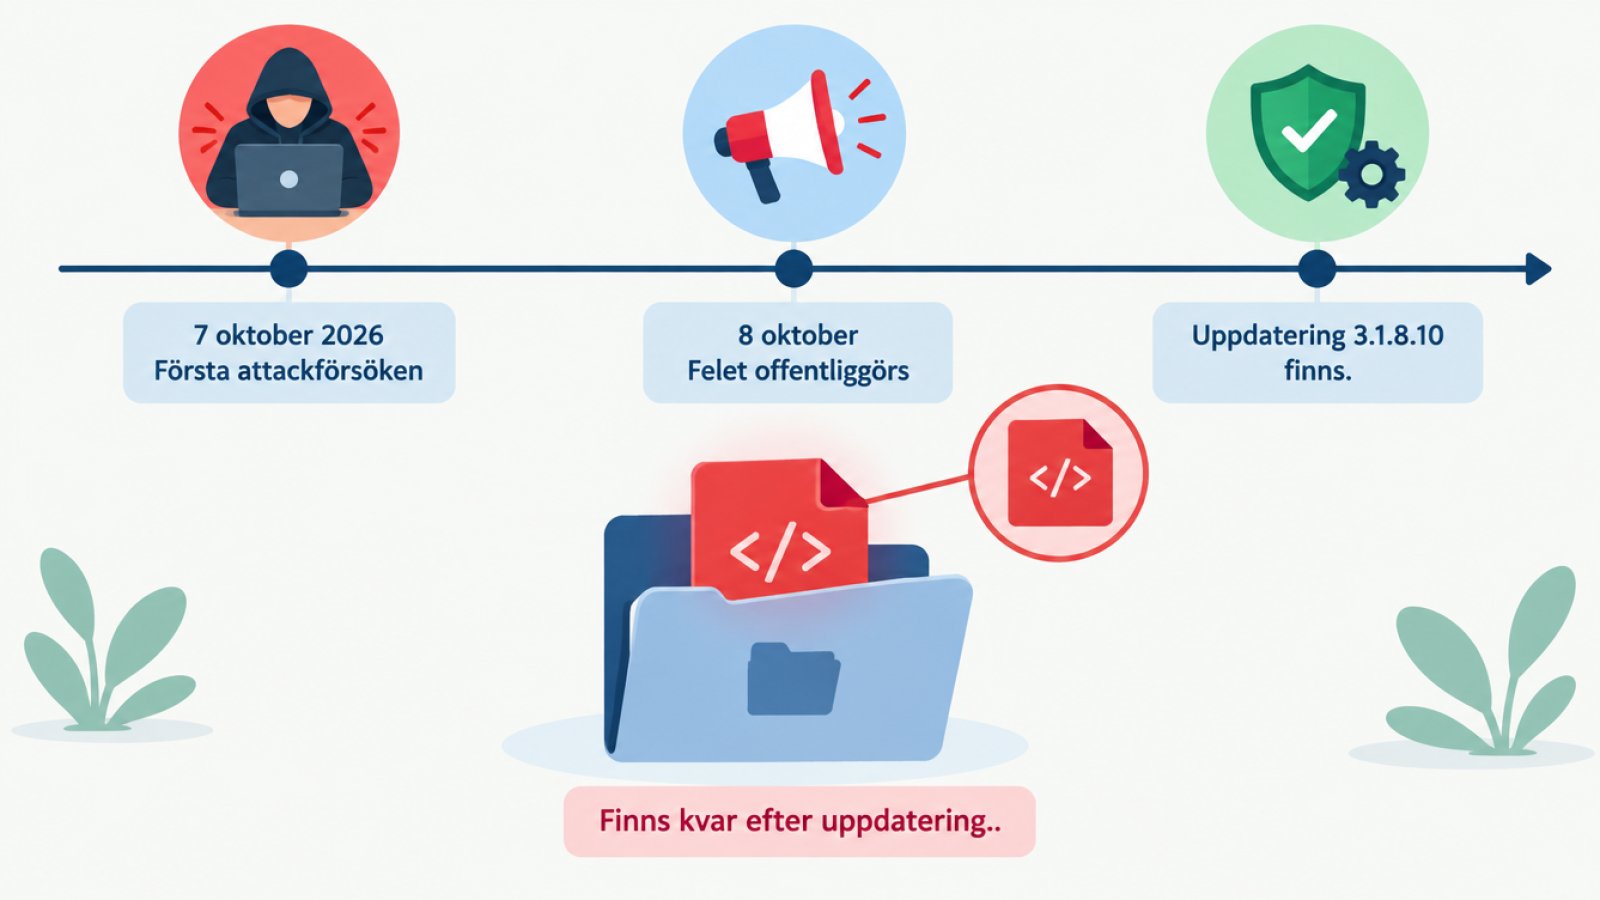
Säkerhetsföretaget Patchstack såg de första attackförsöken den 7 oktober 2026. Felet offentliggjordes den 8 oktober. Man hann alltså inte vänta på nyheten innan sajten redan var under attack.
Attackerna ser inte ut att vara riktade mot enskilda företag. Patchstack observerade automatiserade försök från 63 IP-adresser, vilket tyder på massskanning efter sajter som har tillägget. En lyckad attack kan enligt SOCRadar användas för att lägga in dolda fjärrstyrningsfiler (webshells), ändra innehåll, läsa känsliga uppgifter och behålla åtkomst i efterhand.
Bricksforge version 3.1.8.10 stänger felet. Enligt en sekundärkälla tar uppdateringen dock inte bort PHP-filer som en angripare redan hunnit lägga in. Kontrollera därför uppladdningsmappen efter oväntade PHP-filer, till exempel med namn som login_admin_något.php, och jämför gärna med Patchstacks egen rådgivning.
Videotillägget med bakdörr: när själva leverantören blir problemet
Det andra fallet är från juli, så det är inte nytt, men det visar en annan risk. Säkerhetsföretaget Wordfence beskriver tillägget Advanced Responsive Video Embedder (ARVE), som används för att bädda in video. Version 10.8.7 fick den 28 juli 2026 en avsiktligt inlagd bakdörr. Den gav full administratörsåtkomst via en enda förfrågan utan inloggning (CVE-2026-18072, CVSS 9.8).
Wordfence kallar det en professionellt konstruerad bakdörr i leveranskedjan, inte ett misstag. Koden var gömd i en fil som ser ut som en vanlig uppdateringskontroll. Enligt CVE-posten lades den sannolikt in av en angripare som fått tillgång till utvecklarens konto. Det nederländska Security.nl skriver att det inte är känt hur koden kunde läggas in, så det är en sannolik förklaring och inte bekräftat.
Omkring 20 000 sajter använde tillägget och riskerade att drabbas. Det betyder inte att de var hackade. Wordfence skriver att WordPress.org bekräftat att den skadliga versionen ännu inte hunnit distribueras, så sajterna ska inte ha hämtat den automatiskt. WordPress.org stängde därefter tillägget för nedladdning. Det fanns ingen rättad version, och rådet var att kontrollera sin version och ta bort tillägget helt.
En analys från ONet Solutions nyanserar bilden av automatiska uppdateringar. Uppdateringskanalen är just den väg en leveranskedjeattack färdas genom, men i det här fallet var det att uppdateringen inte hunnit ut som begränsade skadan. Slutsatsen är att tillägg bör komma från en seriös utvecklare, och att någon bör hålla koll på dem.
25 nya sårbarheter på två dagar
Det här är vardag. Enligt en sammanställning av öppna CVE-register publicerades 25 sårbarheter för WordPress-tillägg och ett tema den 22 och 23 oktober 2026. De berörde bland annat webbutiker, formulär och medlemssystem. De flesta har redan en rättad version.
Den 23 och 24 oktober kom 29 till. Ett av tilläggen stängdes på WordPress.org den 13 oktober och har ingen ny version. Rådet för det är att ta bort det, vilket är ett typiskt exempel på ett övergivet tillägg.
Så minskar ni risken i en WordPress-sajt
Färre tillägg, och bort med de som övergivits
Börja med att lista alla tillägg och ta bort de som inte används. Avaktiverade tillägg ligger kvar på servern, så det räcker inte att stänga av dem. Fråga också om varje tillägg verkligen behövs. Ett tillägg för varje liten funktion ger många fler ställen där det kan gå fel.
Ta sedan bort tillägg som övergivits, till exempel de som stängts på WordPress.org eller inte uppdaterats på länge. Det finns ingen rättning att vänta på.
Betalda tillägg är inte automatiskt säkrare. Enligt en sammanställning av Patchstacks data fanns 1 983 giltiga sårbarhetsrapporter i premium- och freemium-tillägg, och 59 procent var allvarliga nog för automatiserade massattacker. Betald kod granskas ofta mindre av oberoende forskare.
Uppdatera inom dagar, inte kvartal
Enligt Patchstack var mediantiden till första massutnyttjande av kraftigt utnyttjade sårbarheter 5 timmar. Omkring 45 procent utnyttjades inom 24 timmar och 70 procent inom 7 dagar. Siffrorna gäller de mest utnyttjade felen, inte alla, men budskapet är tydligt: en sajt som uppdateras en gång i kvartalet hinner bli attackerad.
Säkerhetsfixar bör alltså in inom dagar. Ha också en backup och en plan för vad ni gör när något går fel. Och se till att någon faktiskt ansvarar för uppdateringarna, för det är den som ingen vet vem som gör som blir liggande.
Vanliga misstag
- Att uppdatera bara en gång i kvartalet.
- Att tro att en uppdatering städar efter en attack. Redan inlagda filer ligger kvar.
- Att installera ett tillägg för varje liten funktion.
- Att lita på att betaltillägg är säkra.
- Att låta gamla tillägg ligga kvar avaktiverade.
- Att ingen vet vem som ansvarar för uppdateringarna.
När en sajt utan tillägg är ett säkrare val
Astro på Cloudflare: inget PHP och ingen databas att angripa
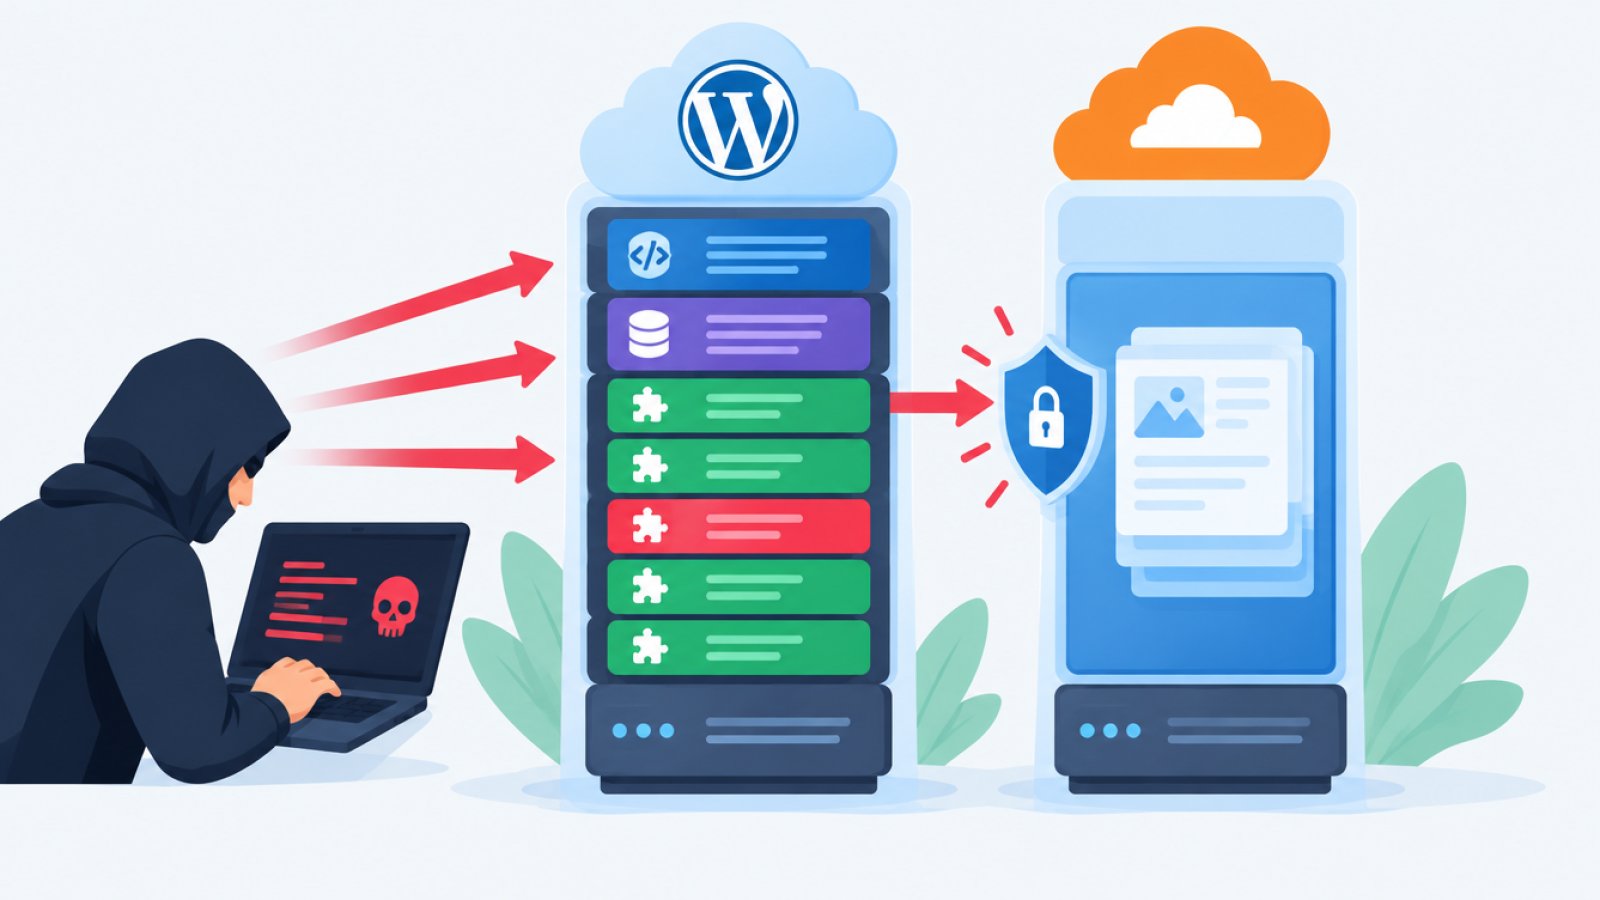
För en företagssajt som mest visar information och har ett kontaktformulär säger vi ofta hellre att en Astro-sajt på Cloudflare är rätt val. Sajten består av färdiga sidor, utan PHP eller databas på servern. De flesta tilläggsattacker saknar då något att angripa, och sajten blir snabb och billig att drifta.
Den 21 oktober 2026 rättades dessutom två kritiska fel i själva PHP, som WordPress körs på. Cloudflare rapporterade attacktrafik mot dem. Det är inte ett tilläggsfel, men en sajt utan PHP på servern berörs inte av den sortens fel.
Inget är dock riskfritt. Även en sådan sajt har beroenden i bygget, och de behöver hållas under uppsikt. Skillnaden är att det som finns på den publika servern är långt mindre och svårare att angripa.
När WordPress ändå är rätt val
Vill ni redigera allt själva i en välkänd miljö är WordPress fortfarande rätt val. Det gäller också om ni redan har en WordPress-sajt som fungerar. Då handlar det om att hålla den frisk: få tillägg, snabba uppdateringar och en tydlig ansvarig. Det är vad vårt underhåll och vår support för WordPress och webbshoppar går ut på.
Det här kan ni göra redan i dag
- Gör en lista över alla tillägg och ta bort de som inte används.
- Ta bort tillägg som övergivits, till exempel stängts på WordPress.org eller inte uppdaterats på länge.
- Uppdatera säkerhetsfixar inom dagar, inte månader.
- Ha backup och en plan för när något går fel.
- Be någon kontrollera sajten om ett tillägg ni använder haft ett utnyttjat fel, eftersom en uppdatering inte städar bort redan inlagda filer.
- Ta bort administratörskonton som inte behövs.
Osäker på vad som körs på er sajt?
Hör av er via vår kontaktsida så går vi igenom era tillägg och säger ärligt vad som kan bort. Ibland är svaret att ni inte behöver något från oss.